
面向 Linux 5.19 的初始英特尔 TDX 支持
看起来围绕 Trust Domain Extensions (TDX) 的初始 Linux 内核启用代码将在今年夏天的 Linux 5.19 周期中成为主线。
英特尔早在 2020 年就开始谈论信任域扩展 (TDX),以更好地保护具有类似于 AMD EPYC CPU 的安全加密虚拟化 (SEV) 的新硬件功能的虚拟机。
自 2020 年以来,一直在为新的 TDX 指令提供编译器支持,同时开始为 Linux 内核支持进行 TDX 更改。在某些领域,这也意味着AMD SEV 和 Intel TDX 之间的代码共享。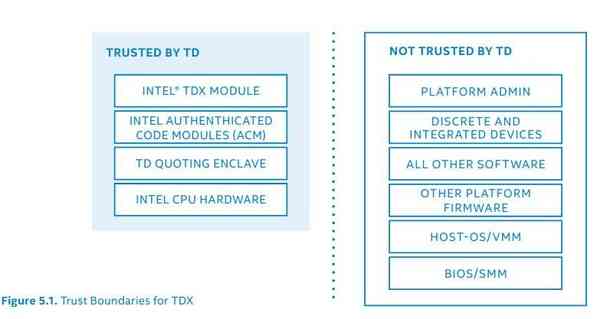
现在随着 Linux 5.19 周期的合并窗口在 5 月底左右打开,看起来那时英特尔 TDX 支持将被合并。本周的新闻是 TIP 的x86/tdx 分支是由英特尔主导的围绕 TDX 支持的内核更改创建的。
由于补丁现在是tip/tip.git 分支的一部分,这几乎意味着禁止任何最后一分钟的混乱,即代码将提交给下一个内核周期(Linux 5.19)。大量 x86/tdx 补丁包括检测 Trust Domain Extensions、对 TDX 来宾的 MSR 和 HLT 支持、处理内核内 MMIO、支持 KVM 超级调用、支持 TDX 共享内存以及支持所需的各种其他内核更改此英特尔安全功能。
英特尔的TDX 文档将新的安全功能总结为:“英特尔信任域扩展 (英特尔 TDX) 正在引入新的架构元素,以帮助部署称为信任域 (TD) 的硬件隔离的虚拟机 (VM)。英特尔 TDX 旨在将 VM 与虚拟机管理器 (VMM)/管理程序和平台上的任何其他非 TD 软件隔离开来,以保护 TD 免受各种软件的影响。”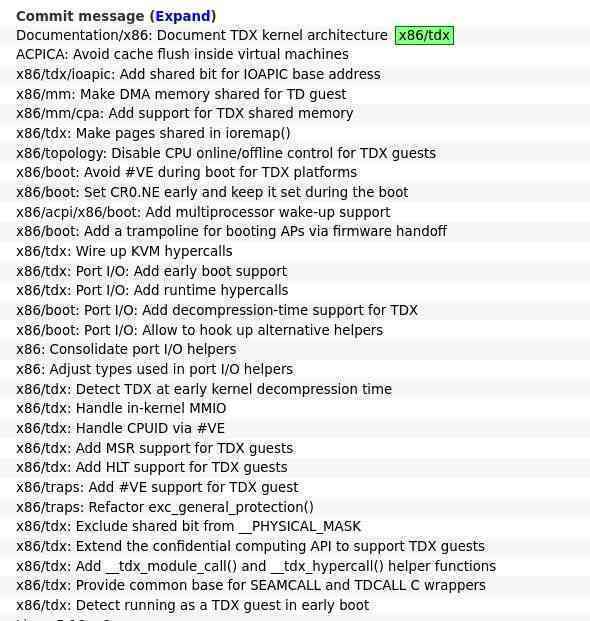

作为 TIP 的 x86/tdx 补丁队列的一部分,此文档概述了 TDX 的内核架构。
还有其他 Linux 补丁仍在等待 TDX,例如最近发布的用于验证第三方服务器可信度的TDX 访客认证补丁。那些补丁可能也适用于 Linux 5.19,但不是这个 Git 分支的一部分。
英特尔 Trust Domain Extensions 预计将与 Xeon Scalable \” Sapphire Rapids \” 一起首次亮相,因此考虑到 SPR 的广泛可用性似乎还有几个月的时间,时机应该很好。至少英特尔一直在公开研究此代码一段时间,并在发布前不久将其上传到上游。与此同时,本周 TIP 还将AMD SEV-SNP 定位为 Linux 5.19 的上游也。不同之处在于 AMD SEV-SNP“安全嵌套分页”升级到安全加密虚拟化,去年推出了 EPYC 7003“米兰”处理器,之后 AMD 开始公开发布 Linux SEV-SNP 补丁,经过一年的工作后发布是现在准备好与英特尔 TDX 同时进入主线,用于蓝色公司未来的 CPU。因此,英特尔在新硬件支持的开源/Linux 准时性方面再次获得了额外的分数,超过了他们在过去两年中向 Linux 内核推送的所有其他 Sapphire Rapids 补丁以及 Sapphire Rapids 编译器自 2020 年以来推出的支持。